Ripple har identifierat en kritisk attack mot leveranskedjan på XRP Ledger. Denna sårbarhet påverkar inte hela Ledger, bara DeFi-plånböcker som använder det officiella xrpl.js-paketet från NPM (Node Package Manager).
Det är oklart hur mycket användarpengar som komprometterades i denna sofistikerade attack, men Ripple hävdar att de har avvecklat de komprometterade paketen. Flera stora DeFi-plånböcker laddade inte ner detta paket, och inga stora stölder har rapporterats än.
Säkerhetsintrång på XRP Ledger
Denna XRPL-överträdelse identifierades först av Aikido, ett blockkedjesäkerhetsföretag. De fann fem misstänkta uppdateringar av xrpls.js-paketet på Ripples NPM.
Detta är Ripples officiella mjukvaruutvecklingskit, med mer än 140 000 nedladdningar varje vecka. Hackare installerade en sofistikerad bakdörr i detta paket, vilket möjliggjorde stöld av privata nycklar och plånbokstillgång.
En överträdelse av denna typ utgör ett allvarligt hot mot XRP, i den utsträckning att Ripples CTO David Schwartz postade officiella varningar om det. Mayukha Vadari, en senior mjukvaruingenjör på företaget, gick också in på mer detalj om denna sårbarhet.
Först kan detta verka som ett litet problem, eftersom överträdelsen inte direkt skadade XRP Ledger (XRPL). Men denna hackning spreds genom Ripples officiella kanaler, vilket utsatte många användare för risk.
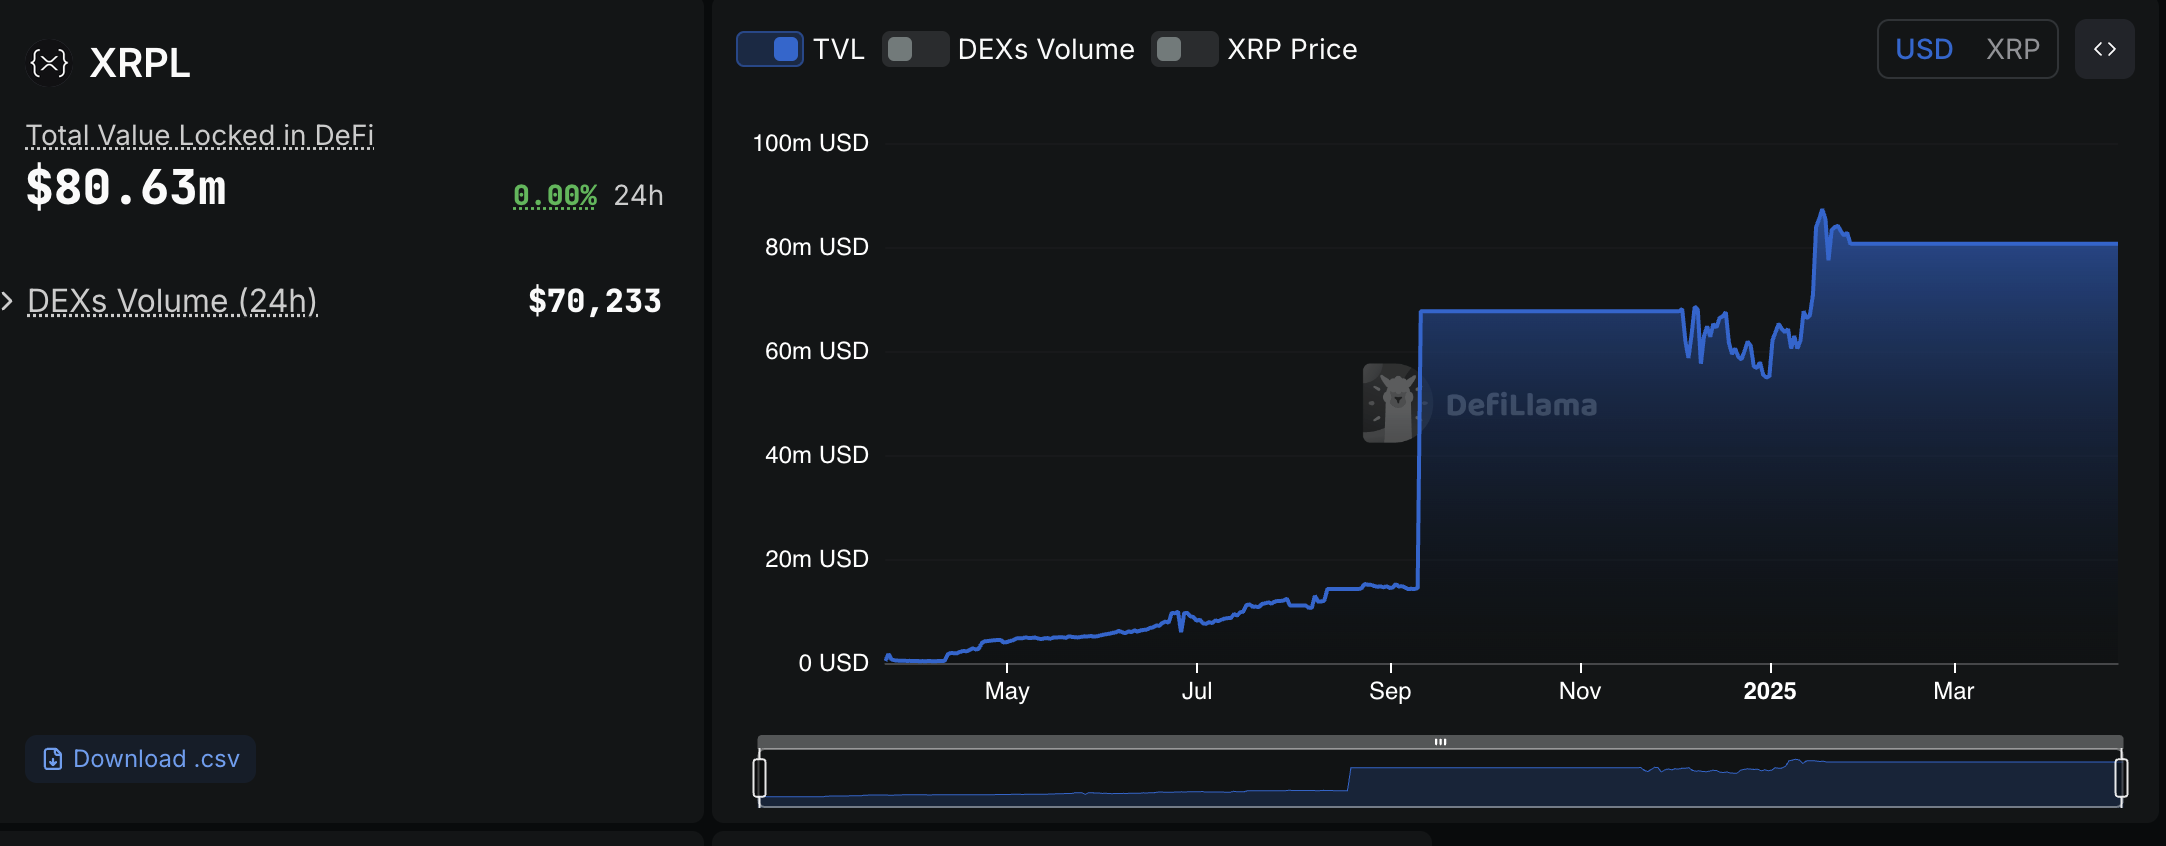
För att få en uppfattning om omfattningen, håller DeFi-plånböcker på XRPL för närvarande cirka 80 miljoner USD i användardepositioner. Att få tillgång till en liten del av denna summa skulle verkligen vara en stor stöld.
NPM är distributionssystemet, och att kompromettera ett högförtroendepaket i det skapar en kraftfull attackvektor—en leveranskedjeattack som riktar sig mot utvecklare och infrastruktur snarare än slutanvändare direkt.
Ett komprometterat NPM-paket kan påverka tusentals appar. När en angripare injicerar skadlig kod, som en bakdörr, i ett populärt NPM-paket, introducerar alla applikationer eller utvecklare som installerar eller uppdaterar det paketet omedvetet skadlig programvara i sin egen miljö.
XRP Ledger Foundation bekräftade att flera stora DeFi-plånböcker inte exponerades och uppgav vidare att de avvecklade de komprometterade xrpl.js-versionerna. De planerar också att publicera en fullständig efteranalys.
Hackare lyckades också kompromettera det officiella biblioteket för DeFi-protokoll som vill interagera med XRP. En sofistikerad operation som denna kan få konsekvenser.